Les types de proxy décrivent d’où viennent les adresses IP d’un proxy. Les quatre types principaux sont datacenter, ISP, résidentiel et mobile, et chacun apparaît différemment aux sites dont vous collectez des données.
La plupart des proxys changent le réseau qu’un site voit, mais pas les détails que votre client envoie. Lors des tests, un script Python ressemblait toujours à un script, pas à un navigateur, après que ses requêtes soient passées par un proxy. Les configurations fiables combinent le bon type de proxy avec un client que le site accepte.
Ce guide montre ce qu’un site voit de chaque type de proxy et comment en choisir un.
En résumé
- Un site voit le propriétaire de l’IP, pas l’étiquette du fournisseur, comme « résidentiel ». Une recherche ASN montre si une société d’hébergement, un FAI ou un opérateur possède l’IP.
- Certains sites vérifient plus que l’IP. L’API Web Unlocker de Bright Data gère ces vérifications. Elle a renvoyé les résultats du site d’emploi Indeed lors des deux tests.
- Commencez par le type le moins cher qu’un site accepte. Le catalogue de Nike s’est chargé via des IPs datacenter dans 20 requêtes sur 20.
- Vérifiez comment un réseau résidentiel est approvisionné. Demandez des documents sur le consentement des appareils, la vérification des clients et les audits de sécurité indépendants. Bright Data publie les trois.
Ce qu’un site voit de chaque type d’IP de proxy
Un site web voit l’IP de sortie du proxy, le réseau qui la possède et l’achemine, et la connexion qui en provient. Il identifie le réseau par son ASN, le numéro enregistré pour l’entreprise qui achemine la plage d’IP. L’étiquette du fournisseur, comme « résidentiel » ou « datacenter », n’atteint jamais le site. Ce tableau compare les 4 types :
| Type de proxy | Propriétaire IP dans une recherche ASN | Durée de conservation d’une IP | Facturé par | Idéal pour |
|---|---|---|---|---|
| Datacenter | Société d’hébergement ou cloud | Par connexion (rotatif) ou pour la durée de la location (dédié) | IP ou Go | Sites sans gestion des bots, volume élevé |
| ISP (résidentiel statique) | Télécom ou FAI | Pour la durée de la location (dédié) ou par connexion (partagé rotatif) | IP ou Go | Sessions longues sur des sites plus stricts |
| Résidentiel | Haut débit domestique ou opérateur mobile | Par connexion, ou session persistante | Go | Sites avec gestion des bots, contenu au niveau de la ville |
| Mobile | Opérateur mobile | Par connexion, ou session persistante | Go ou IP | Contenu spécifique à l’opérateur, trafic d’applications |
L’ASN est l’une des vérifications les moins coûteuses pour un système anti-bot, car elle ne coûte qu’une recherche en base de données. Un site peut donc identifier votre type de proxy dès la première requête.
Vous verrez aussi des proxys regroupés d’autres manières. Les proxys directs et inversés diffèrent par la direction, et les proxys transparents, anonymes et élites diffèrent par les en-têtes qu’ils ajoutent. Sur les requêtes HTTP, les proxys résidentiels, ISP et datacenter de Bright Data n’ont ajouté aucun en-tête indiquant au site qu’un proxy est utilisé.
Une requête transporte plus que son adresse IP. La plupart des proxys tunnellisent le trafic HTTPS, ce qui signifie que la session chiffrée de votre client passe par le proxy sans modification. Le site voit l’empreinte TLS de votre client, qui est le motif de sa poignée de main chiffrée, ainsi que ses en-têtes HTTP et son timing. Vous contrôlez ces signaux.
Les fournisseurs anti-bot utilisent aussi ces signaux pour bloquer le trafic. Un client qui imite un navigateur peut gérer ce type de blocage, tout comme l’API Web Unlocker et le Browser API de Bright Data.
Pour une requête tunnellisée, le proxy définit les signaux au niveau réseau et votre client définit les signaux côté client :
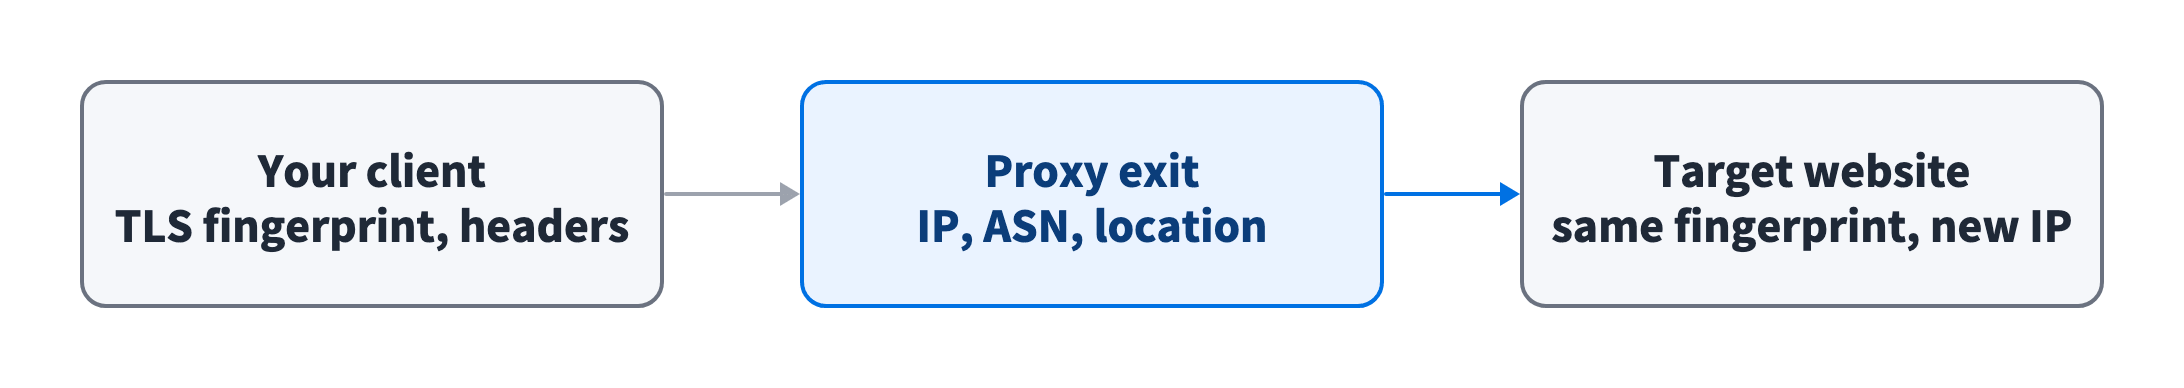
Votre type de proxy et le ciblage géographique définissent tout dans la case de sortie du proxy.
Si un site bloque votre IP ou son réseau, changez de type de proxy. S’il bloque l’empreinte de votre client, changez le client.
Proxys datacenter
Les proxys datacenter utilisent des IPs que des fournisseurs d’hébergement possèdent et acheminent, donc une recherche ASN montre une société d’hébergement. Ils empruntent généralement le chemin réseau le plus court et ont les prix catalogue les plus bas parmi les types de proxy. Ils conviennent aux sites qui n’ont pas de gestion des bots, comme les portails de données publiques et les sites de documentation. Certaines grandes pages de vente au détail les acceptent aussi, et la page catalogue de chaussures homme de Nike s’est chargée entièrement via des IPs datacenter dans 20 requêtes sur 20.
Pour voir si un site utilise la gestion des bots, qui détecte les bots parmi ses visiteurs, lisez l’en-tête server et les cookies de sa première réponse. Un cookie de bot, comme le __cf_bm de Cloudflare, confirme la gestion des bots, tandis qu’un nom de fournisseur dans l’en-tête, comme AkamaiGHost, ne fait que le suggérer. Certains fournisseurs définissent leurs cookies plus tard, via JavaScript. Les sites avec gestion des bots peuvent quand même accepter les IPs datacenter, donc une requête de test donne la réponse la plus claire.
Dans Chrome DevTools, ouvrez Réseau, sélectionnez la requête de la page, et lisez ses En-têtes :
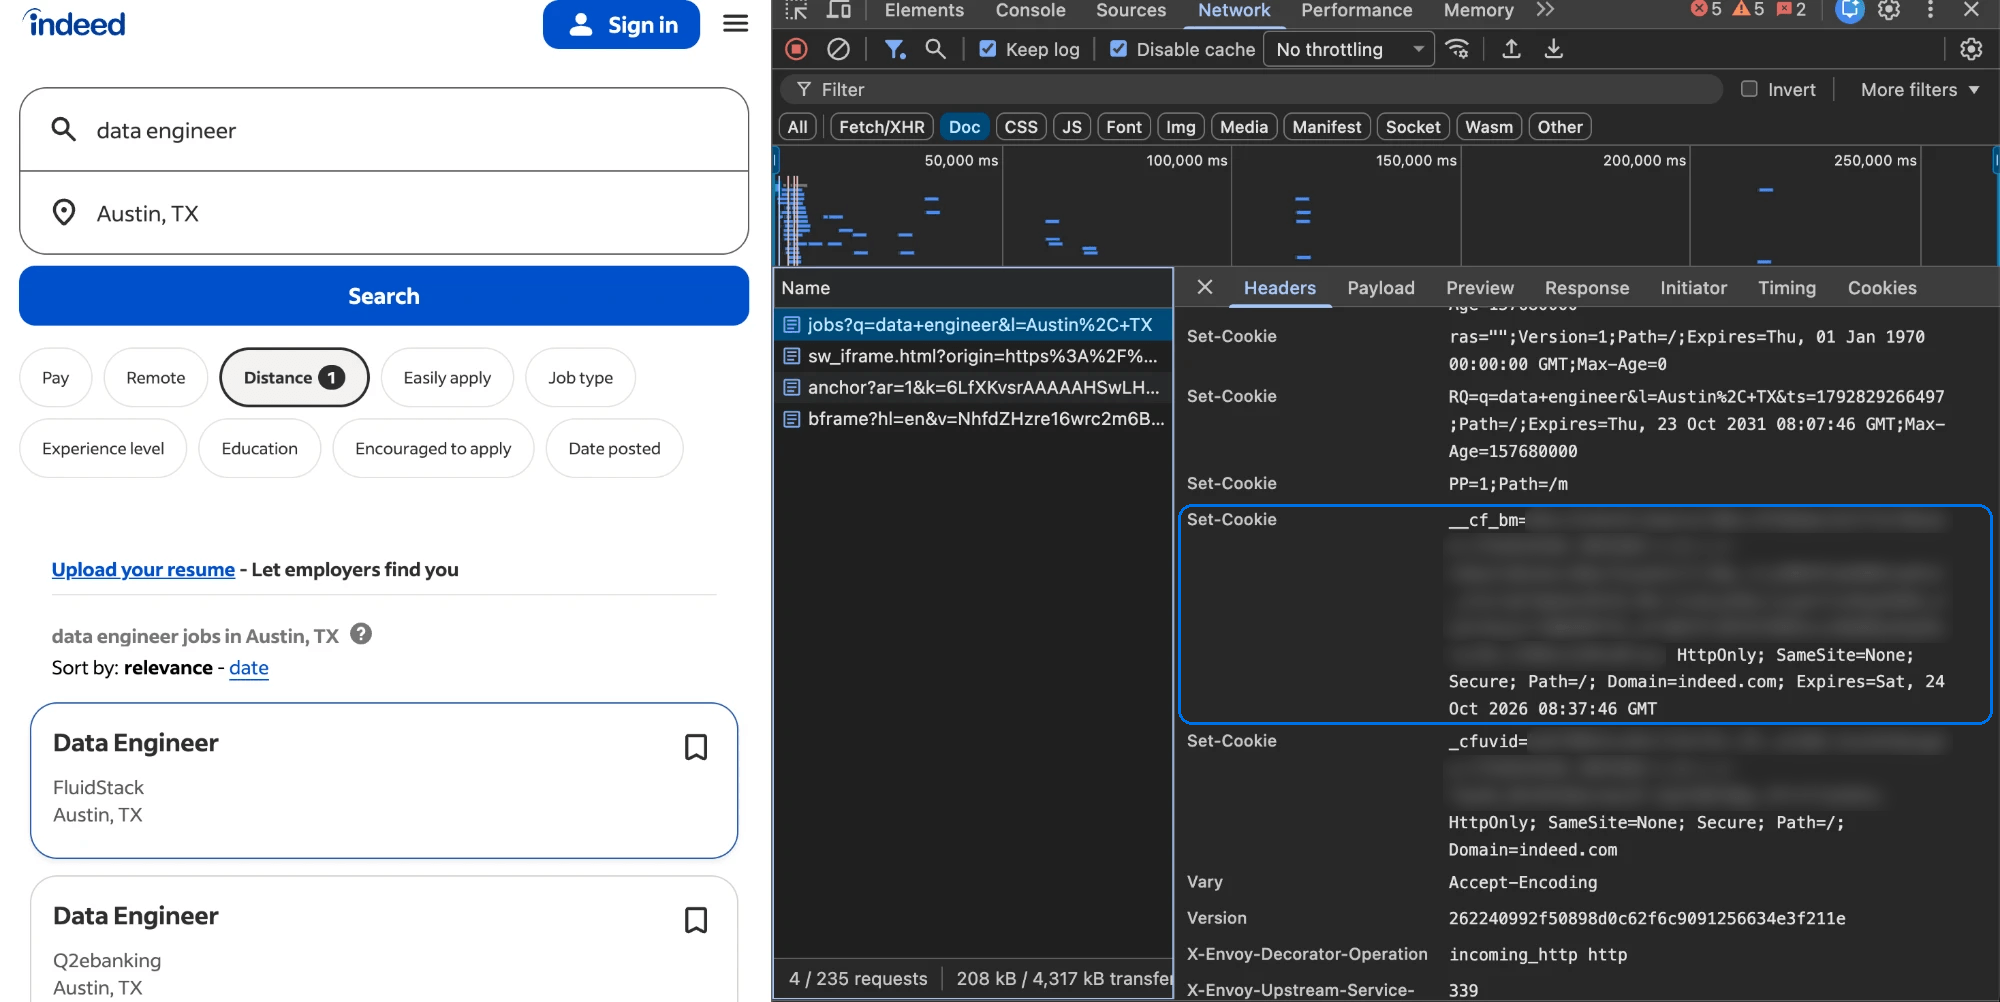
La page de recherche d’Indeed a défini le cookie __cf_bm de Cloudflare dès sa première réponse.
Bright Data propose des proxys datacenter sous forme d’IPs partagées ou dédiées. Un pool partagé coûte moins cher et convient à la plupart des pages publiques. Les IPs dédiées ne portent que votre trafic pendant la location, ce qui aide sur les sites qui suivent la réputation de chaque IP. La page Créer un proxy liste ces choix sous Type d’IP :
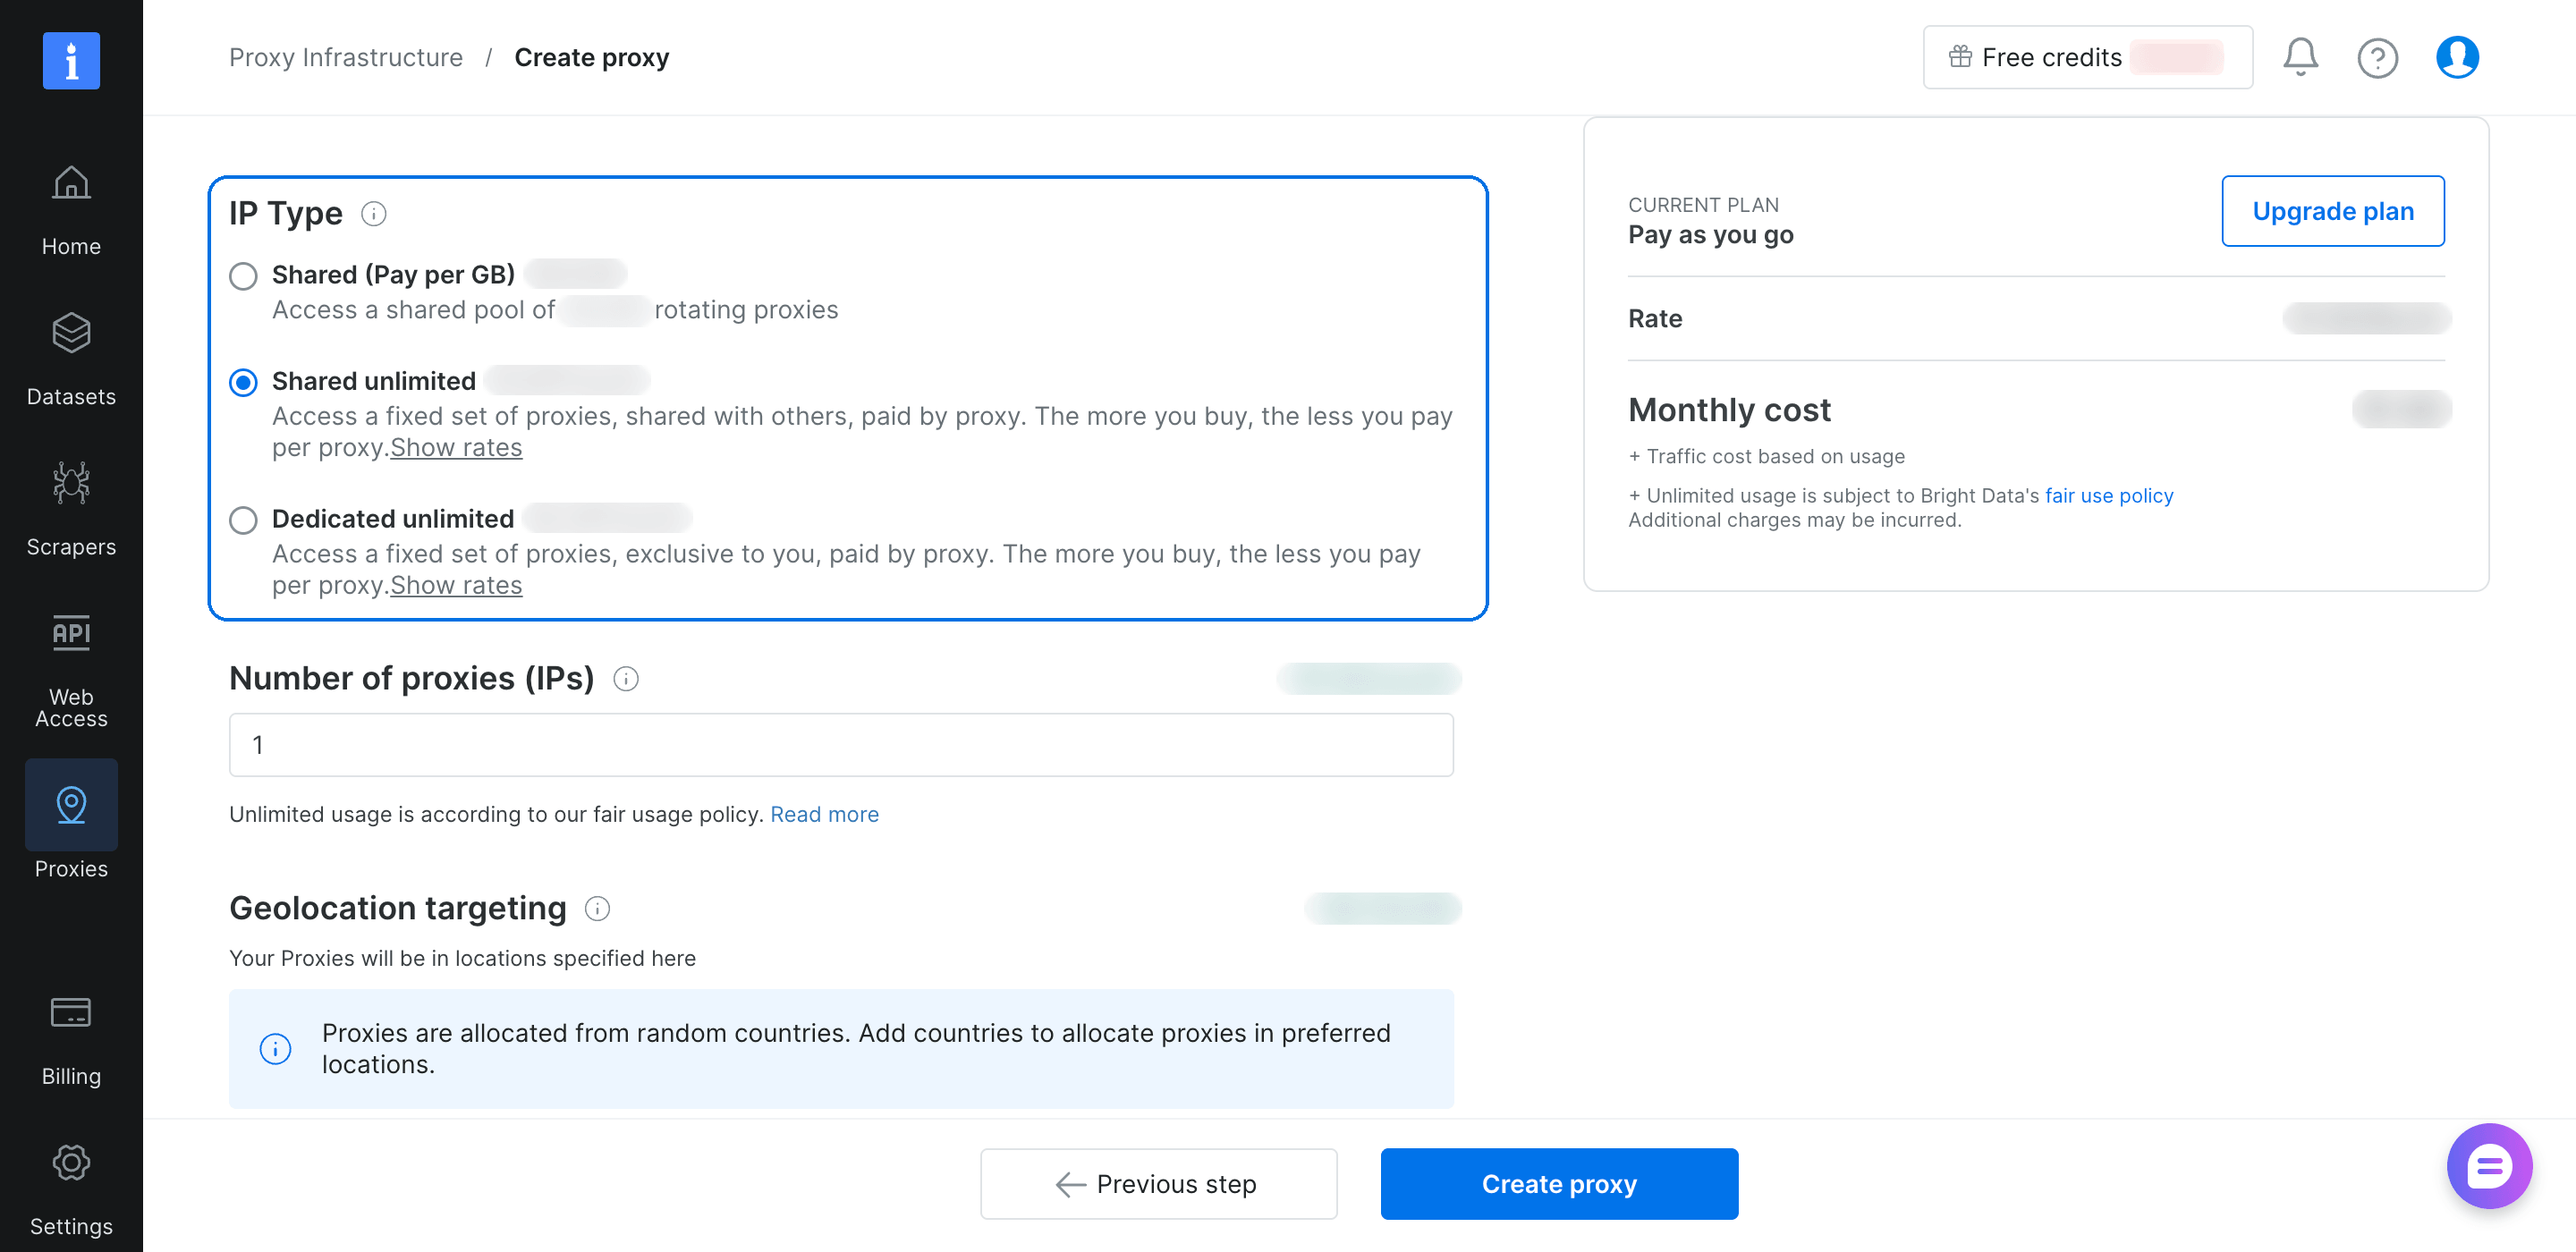
Les IPs partagées sont facturées par Go ou par IP, et les IPs dédiées sont facturées par IP. Les tarifs actuels sont sur la page de tarification des proxys.
Si un site répond avec des erreurs 403 ou des pages de défi, corrigez d’abord le client avec des en-têtes de navigateur et une empreinte TLS de navigateur. Si les blocages persistent, testez les IPs ISP ou résidentielles, car de nombreux sites acceptent plus souvent les adresses domestiques que les plages de datacenter.
Sur Bright Data, chaque type de proxy fonctionne comme sa propre zone (une configuration de proxy dans votre compte), et toutes les zones partagent un même hôte et port. Changer de type modifie le nom de zone et le mot de passe dans votre URL de proxy, pas votre code.
Proxys ISP (proxys résidentiels statiques)
Les proxys ISP utilisent des plages d’IP enregistrées auprès de fournisseurs d’accès internet et de télécoms mais hébergées sur des serveurs de datacenter. Ils combinent l’ASN d’un FAI avec la vitesse d’un serveur. Sur un plan dédié, l’adresse reste aussi la même pendant toute la location.
Un sous-réseau /24 est une plage de 256 adresses voisines, et certaines équipes anti-bot bloquent des sous-réseaux entiers. Lorsque vous achetez un pool d’IP dédiées, comptez les sous-réseaux /24 distincts ainsi que les IPs.
Les proxys ISP fonctionnent mieux lorsque chaque adresse se comporte comme un client stable :
- Attribuez une IP ISP à une tâche ou session longue durée.
- Surveillez le taux de blocage de chaque site pour savoir combien de requêtes par IP il accepte, et restez en dessous de ce nombre.
- Privilégiez les IPs dédiées pour les vérifications de prix de panier et de livraison, et utilisez uniquement des IPs dédiées pour les systèmes partenaires qui mettent votre IP sur liste blanche.
Les proxys ISP de Bright Data proposent des IPs statiques partagées et dédiées. Utilisez-les pour les sites qui attendent des adresses FAI grand public. Comparés aux proxys résidentiels, les proxys ISP sont généralement plus rapides et les IPs ISP dédiées restent fixes, tandis que les IPs résidentielles tournent entre de nombreuses connexions et emplacements domestiques. Notre comparatif ISP vs proxys résidentiels détaille davantage ce choix.
Proxys résidentiels
Les proxys résidentiels acheminent vos requêtes via des appareils sur des connexions haut débit domestiques et mobiles. Sur le réseau de Bright Data, les propriétaires de ces appareils ont donné leur consentement.
Le ciblage géographique compte lorsque les prix, publicités ou résultats de recherche diffèrent selon le pays ou la ville. Les résultats ci-dessous proviennent d’une base de données IP indépendante et des données de géolocalisation de Bright Data :
- Rotation. Le pool américain a renvoyé 39 IPs différentes sur 39 requêtes, toutes sur des réseaux haut débit grand public ou d’opérateurs mobiles.
- Ciblage par ville. Les 19 IPs de sortie d’un échantillon de Chicago étaient toutes dans la ville ou ses banlieues proches.
- Ciblage par ASN. Les 20 IPs de sortie ciblées sur l’ASN de Comcast provenaient toutes de Comcast, réparties sur plusieurs États.
- Ciblage par opérateur. Les 20 IPs de sortie ciblées sur l’ASN de T-Mobile étaient toutes des IPs T-Mobile différentes, et la base de données a classé chacune comme mobile.
Les IPs de sortie de Chicago provenaient de haut débit fixe, de réseaux d’opérateurs mobiles, et d’une liaison satellite Starlink. Lorsqu’une tâche nécessite uniquement des adresses haut débit fixe, le ciblage ASN limite le pool aux réseaux que vous choisissez.
De nombreux sites de vente au détail lisent un cookie de magasin ou de code postal en plus de l’IP. Pour la surveillance des prix et la vérification des publicités, utilisez le ciblage par ville et définissez ce cookie au même emplacement. Confirmez ensuite l’emplacement que le site lui-même affiche, comme le magasin, la devise ou la zone de livraison. Si vous automatisez un navigateur, réglez son fuseau horaire et sa langue pour correspondre à l’emplacement de l’IP de sortie.
Pour les flux à plusieurs étapes, une session persistante garde chaque requête sur l’IP d’un même appareil. La FAQ résidentielle explique la durée de session et comment garder une session active avec de petites requêtes périodiques.
Les proxys résidentiels de Bright Data sont facturés par Go et prennent en charge le ciblage par pays, état, ville, code postal et ASN.
Proxys mobiles
Les proxys mobiles acheminent le trafic via des appareils sur des réseaux mobiles 4G et 5G. De nombreux opérateurs utilisent le CGNAT (carrier-grade NAT), qui partage une adresse IPv4 publique entre de nombreux abonnés. Bloquer une IP partagée affecte tous ses abonnés, donc les sites autorisent souvent plus de trafic depuis une IP mobile avant de la bloquer.
Utilisez des IPs mobiles lorsque les résultats dépendent de l’opérateur, comme les publicités et prix mobile-uniquement, les API d’applications mobiles, et le contenu spécifique à l’opérateur. Pour obtenir des IPs mobiles d’un opérateur spécifique, ciblez l’ASN de l’opérateur sur le réseau résidentiel de Bright Data. Lors des tests, chaque IP ciblée sur l’ASN de T-Mobile était une IP T-Mobile qu’une base de données IP indépendante a classée comme mobile. Le ciblage ASN fonctionne aussi avec la rotation, les sessions persistantes et la facturation par Go du réseau résidentiel.
Sessions rotatives, persistantes et statiques
Le type de session définit combien de temps vous gardez une IP de sortie. Le type de session et le type de proxy sont des choix distincts. Le bon type de session garde une tâche à plusieurs étapes fonctionnelle. Il existe 3 types de session :
- Rotative. Une nouvelle IP pour chaque nouvelle connexion. Utilisez-la pour les récupérations de pages sans état, où chaque requête est indépendante.
- Persistante. La même IP pour un ID de session que vous choisissez, jusqu’à ce que vous changiez l’ID ou que la session expire. Utilisez-la pour la recherche, la pagination, les flux de panier et de paiement, et toutes les requêtes qu’un chargement de page effectue.
- Statique. La même IP aussi longtemps que vous la louez. Utilisez-la pour les tâches longue durée qui doivent garder une IP, et pour les systèmes partenaires qui mettent votre IP sur liste blanche.
La rotation se fait par connexion, pas par requête. Un client HTTP qui réutilise les connexions, comme un requests.Session en Python, garde le tunnel ouvert et envoie chaque requête via la même IP de sortie. Lors des tests, 3 nouvelles connexions sur un proxy ISP rotatif ont chacune obtenu une IP différente, mais un seul requests.Session a envoyé toutes ses requêtes depuis une seule IP. Si vous avez besoin d’une nouvelle IP pour chaque requête, ouvrez une nouvelle connexion pour chacune.
Sur Bright Data, le nom d’utilisateur du proxy définit l’ID de session et le ciblage, donc une zone peut exécuter de nombreuses sessions et cibler de nombreux pays à la fois. Ajoutez l’ID de session au nom d’utilisateur dans les détails d’accès de votre zone :
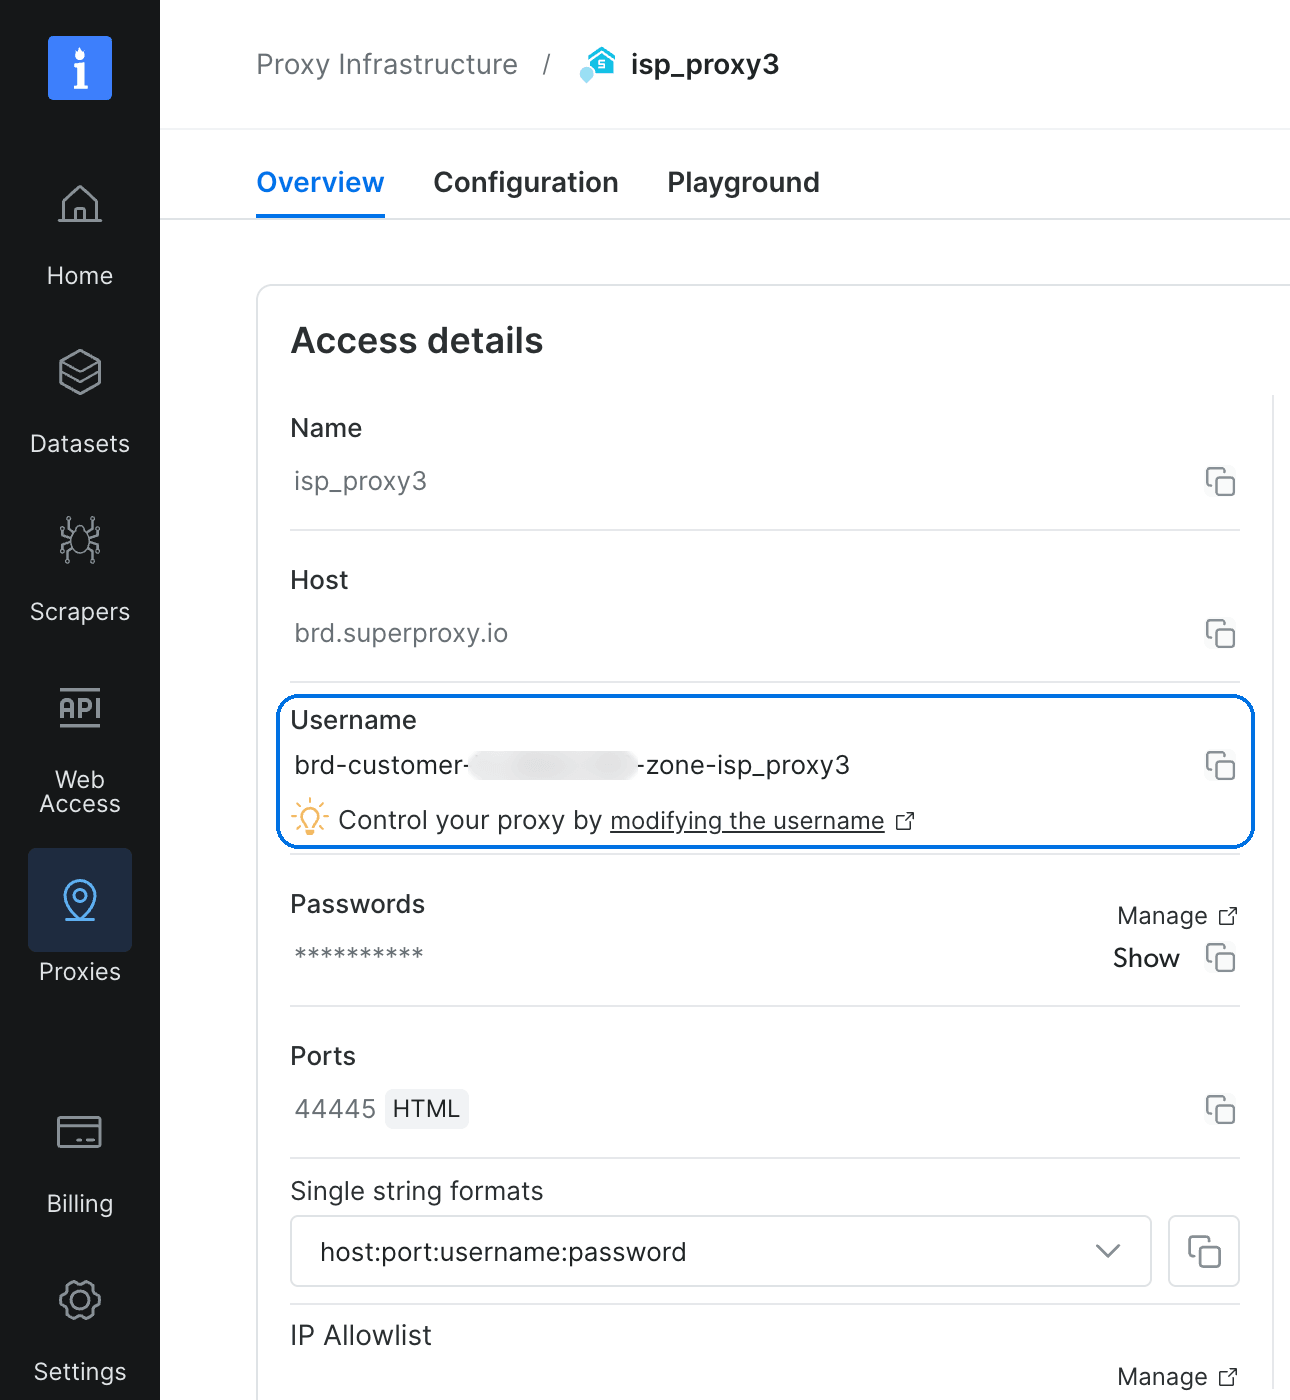
Chaque connexion utilisant session-job1 obtient la même IP de sortie pendant la durée de la session :
curl --proxy brd.superproxy.io:44445 \
  --proxy-user "brd-customer-<CUSTOMER_ID>-zone-<ZONE>-country-us-session-job1:<PASSWORD>" \
  "https://geo.brdtest.com/welcome.txt"
Utilisez un ID de session différent pour chaque tâche parallèle, afin que les tâches ne partagent pas une IP de sortie.
Options de proxy HTTP, SOCKS5 et IPv6
Le protocole de proxy définit comment votre client se connecte au proxy, et ne change pas le type de proxy. Les proxys HTTP tunnellisent le trafic HTTPS avec la méthode CONNECT. Les proxys SOCKS5 relaient toute connexion TCP, ce qui aide les outils qui n’utilisent pas HTTP. Le guide SOCKS vs proxys HTTP compare les deux plus en détail.
Les zones Bright Data acceptent SOCKS5 avec les mêmes identifiants que HTTP, et la page de configuration SOCKS5 contient les détails de connexion.
IPv6 vous offre plus d’adresses à utiliser sur les sites qui l’acceptent. De nombreux sites bloquent IPv6 par préfixe, la première partie partagée d’une adresse. Chaque réseau domestique obtient généralement son propre bloc /64. Un site qui bloque par /64 traite chaque adresse à l’intérieur d’un même /64 comme un seul client.
Bright Data propose IPv6 sur son réseau résidentiel, où les IPs de sortie proviennent de connexions domestiques et mobiles distinctes avec leurs propres préfixes. Par défaut, le réseau bascule vers IPv4 lorsqu’un site n’a pas d’adresse IPv6.
Comment choisir un type de proxy pour votre charge de travail
Les équipes de production choisissent un type de proxy par site, et souvent par type de page, car un site peut protéger ses pages de recherche et de produit différemment.
Choisir un type de départ pour chaque charge de travail
Trouvez votre charge de travail dans la première colonne :
| Charge de travail | Commencer avec | Type de session | Quand changer |
|---|---|---|---|
| Pages publiques sans gestion des bots | Datacenter | Rotative | Si vous obtenez des 403 ou des pages de défi, corrigez le client, puis testez ISP ou résidentiel |
| Catalogues produits derrière une gestion des bots | Datacenter d’abord, puis résidentiel | Persistante, en réutilisant les cookies du site | Si les blocages persistent après avoir corrigé le client, utilisez l’API Web Unlocker |
| Prix ou publicités par ville | Résidentiel avec ciblage par ville | Persistante | Si le site affiche un emplacement différent, réglez son cookie de magasin ou de code postal pour correspondre |
| Résultats de recherche, comme Google par ville | API SERP | Géré par l’API | Pas nécessaire, car l’API renvoie des résultats analysés |
| Flux à plusieurs étapes, comme les filtres et le paiement | ISP dédié | Persistante ou statique | Si vous avez besoin de nombreux emplacements, testez résidentiel avec un ID de session |
| Agents IA qui interagissent avec les pages | Browser API | Une session par tâche | Si l’agent ne fait que lire des pages, utilisez le serveur Model Context Protocol (MCP) de Bright Data |
La plupart des lignes commencent avec le type le moins cher qui peut fonctionner, et les moteurs de recherche sont l’exception. Lors des tests, un client HTTP basique n’a obtenu aucun résultat des pages de recherche de Google.
Tester une couche à la fois
Avant de payer pour un type de proxy plus coûteux, trouvez quelle couche bloque la page. Commencez par des en-têtes ressemblant à un navigateur, car un User-Agent par défaut comme python-requests peut causer un blocage à lui seul. Chaque étape ci-dessous change alors une couche sur la même URL :
- Erreur de proxy ou blocage du site. Utilisez un outil comme
curl -vpour lire la réponse du proxy à la requêteCONNECT, qui ouvre le tunnel. Le proxy de Bright Data explique ses propres réponses dans l’en-tête standard Proxy-Status (RFC 9209). Un blocage du site cible arrive après unCONNECTréussi, à l’intérieur du tunnel. - Client TLS. Gardez le type de proxy et passez à un client qui imite l’empreinte TLS et HTTP/2 d’un navigateur, comme curl_cffi en Python. Ce changement n’ajoute aucun coût de proxy. L’argument
impersonatedéfinit le navigateur à copier :
from curl_cffi import requests

PROXY_URL = "http://USER:PASS@HOST:PORT"
r = requests.get("https://example.com", impersonate="chrome",
                 proxies={"http": PROXY_URL, "https": PROXY_URL})
Avec ce réglage, curl_cffi a envoyé une empreinte TLS de style Chrome via HTTP/2, et requests simple en a envoyé une de style Python.
- Type de proxy. Envoyez la même requête via des IPs datacenter, puis ISP, puis résidentielles. Si un type renvoie les données, utilisez ce type pour le site.
- JavaScript et comportement. Un client qui imite un navigateur peut quand même obtenir une page de défi ou une page sans données, signe de vérifications JavaScript ou d’analyse comportementale. Lorsque la page charge ses données depuis une API JSON, le filtre Fetch/XHR de DevTools montre cette requête. Appeler l’API directement coûte souvent moins cher que d’exécuter un navigateur. Sinon, utilisez un vrai navigateur, comme Browser API, ou une API gérée comme l’API Web Unlocker.
Jugez chaque étape par le contenu, pas le code de statut. Les blocages peuvent apparaître sous forme d’erreurs 403 ou 429, de redirections 307, de réponses vides, de pages intitulées « Vérification de sécurité », ou de connexions qui restent bloquées jusqu’au délai d’expiration. Vérifiez chaque réponse pour un champ attendu, comme un prix ou un titre de poste. Une réponse 200 sans ce champ peut signifier un blocage léger ou des données qui se chargent plus tard via JavaScript.
Deux sites montrent à quel point la bonne configuration peut différer. La page catalogue de Nike s’est chargée via des IPs datacenter avec un client HTTP standard, même à 20 requêtes parallèles. Indeed a continué à afficher sa page « Vérification de sécurité » après que le client TLS et le type de proxy aient changé. Il nécessitait un vrai navigateur ou une API gérée.
Exécutez ces vérifications à la concurrence que vous prévoyez d’utiliser, car un site peut bloquer davantage à mesure que le volume de requêtes augmente. Retestez régulièrement les options moins chères, car les sites changent leur gestion des bots avec le temps.
Comparer le coût par requête réussie
Chaque résultat utilisable porte le coût des tentatives échouées qui l’ont précédé. Divisez la dépense totale par les requêtes qui ont renvoyé les données dont vous avez besoin.
Une page de défi coûte de la bande passante et ne renvoie aucune donnée. Une boucle de nouvelle tentative sur une IP bon marché peut coûter plus cher qu’une seule requête résidentielle réussie. L’API Web Unlocker facture uniquement les requêtes réussies, donc votre coût suit les données que vous obtenez.
Notre guide sur le scraping web sans se faire bloquer couvre d’autres moyens d’éviter les blocages, comme les en-têtes, le timing des requêtes et le rendu.
Comment vérifier l’IP de sortie et l’empreinte TLS de votre proxy
Avant de faire évoluer une tâche, exécutez une requête de test via votre proxy et lisez la réponse. Ce script affiche l’IP de sortie, sa ville, le réseau et l’ASN qui la possèdent, et l’empreinte TLS qui a atteint le serveur :
"""Print what a site sees from a proxy: exit IP, network owner, and TLS fingerprint."""
import os
import sys

import requests

PROXY_URL = os.environ["PROXY_URL"]  # http://USER:PASS@HOST:PORT
ROUNDS = int(sys.argv[1]) if len(sys.argv) > 1 else 3
proxies = {"http": PROXY_URL, "https": PROXY_URL}

for _ in range(ROUNDS):
    # One request through the proxy returns the exit IP and the TLS fingerprint
    seen = requests.get("https://tls.peet.ws/api/all", proxies=proxies,
                        timeout=60).json()
    # Remove the port, and the brackets around an IPv6 address
    ip = seen["ip"].rsplit(":", 1)[0].strip("[]")
    # Look up who owns that IP, without the proxy
    owner = requests.get(f"https://ipinfo.io/{ip}/json", timeout=30).json()
    print(f"{ip:<16} {owner.get('city', '?'):<14} "
          f"{owner.get('org', '?')[:32]:<32} {seen['tls']['ja4']}")
Enregistrez-le sous proxy_check.py. Exécutez-le une fois avec un PROXY_URL vide pour enregistrer votre propre empreinte, qui dépend de vos versions Python et OpenSSL. Exécutez-le ensuite via votre proxy :
pip install requests
PROXY_URL= python proxy_check.py 1
export PROXY_URL="http://brd-customer-<CUSTOMER_ID>-zone-<ZONE>-country-us:<PASSWORD>@brd.superproxy.io:44445"
python proxy_check.py 3
export PROXY_URL="http://brd-customer-<CUSTOMER_ID>-zone-<ZONE>-country-us-session-job1:<PASSWORD>@brd.superproxy.io:44445"
python proxy_check.py 3
Sur une zone ISP rotative, chaque cycle a obtenu une IP différente. Avec -session-job1 ajouté au nom d’utilisateur, les 3 cycles ont utilisé la même IP. La sortie ci-dessous remplace les vraies IPs et noms de réseau par des valeurs d’exemple réservées :
203.0.113.24     Denver         AS64500 Example ISP A            t13d1812h1_85036bcba153_b26ce05bbdd6
198.51.100.7     New York City  AS64501 Example ISP B            t13d1812h1_85036bcba153_b26ce05bbdd6
198.51.100.19    New York City  AS64501 Example ISP B            t13d1812h1_85036bcba153_b26ce05bbdd6

192.0.2.55       Mesa           AS64502 Example ISP C            t13d1812h1_85036bcba153_b26ce05bbdd6
192.0.2.55       Mesa           AS64502 Example ISP C            t13d1812h1_85036bcba153_b26ce05bbdd6
192.0.2.55       Mesa           AS64502 Example ISP C            t13d1812h1_85036bcba153_b26ce05bbdd6
La dernière colonne, l’empreinte TLS au format JA4, compte le plus. Le script a produit cette même valeur sans aucun proxy, car un proxy tunnellisé ne la modifie pas. Un vrai navigateur Chrome sur Browser API a envoyé t13d1517h2_8daaf6152771_cb7bf5808d99, qu’un site peut associer à un navigateur. Si un site vérifie les empreintes, utilisez un client qui imite un navigateur, ou envoyez la requête à l’API Web Unlocker.
Comment garder votre facture de proxy prévisible
Le type de proxy définit aussi comment vous payez. Les plans par IP conviennent aux crawls stables qui transfèrent beaucoup de données via peu d’adresses, et rendent les coûts ISP et datacenter plus prévisibles. Les plans par Go conviennent aux tâches à volume variable, et les coûts résidentiels suivent alors les données que vous transférez.
La compression a un effet important sur une facture par Go, et les statistiques de bande passante de votre zone montrent cet effet. Sur une zone datacenter facturée par Go, la page catalogue de Nike a utilisé 1,2 Mo par requête sans compression et 183 Ko avec gzip, soit environ 85% de moins. Vérifiez que votre client demande gzip, puis estimez la taille du plan comme le nombre de pages multiplié par la taille de page compressée, plus les nouvelles tentatives. À 183 Ko, 100 000 pages totalisent environ 18 Go avant les nouvelles tentatives.
La réutilisation de connexion réduit aussi les données utilisées par les petites requêtes. Chaque nouvelle connexion HTTPS commence par une poignée de main TLS, qui peut être plus volumineuse qu’une petite réponse. Envoyez de petits appels API via une connexion persistante ou une session persistante lorsque vous n’avez pas besoin d’une nouvelle IP pour chaque appel. Dans un navigateur, bloquez les images, polices et médias dont vous n’avez pas besoin, car ils sont généralement plus volumineux que le HTML.
Déplacez les pages très volumineuses vers un produit facturé par requête, comme l’API Web Unlocker. Pour les plans par IP et par Go, la page de tarification des proxys liste les tarifs actuels.
Quand confier la sélection d’IP à une API gérée
Une API gérée gère la couche proxy pour vous. L’API Web Unlocker de Bright Data gère les IPs, en-têtes, cookies, CAPTCHAs et nouvelles tentatives pour chaque requête, et vous ne payez que les requêtes réussies.
Lors des deux tests, l’API Web Unlocker a renvoyé la page de résultats d’emploi d’Indeed. La même recherche dans le terrain de jeu de l’API a produit cette réponse :
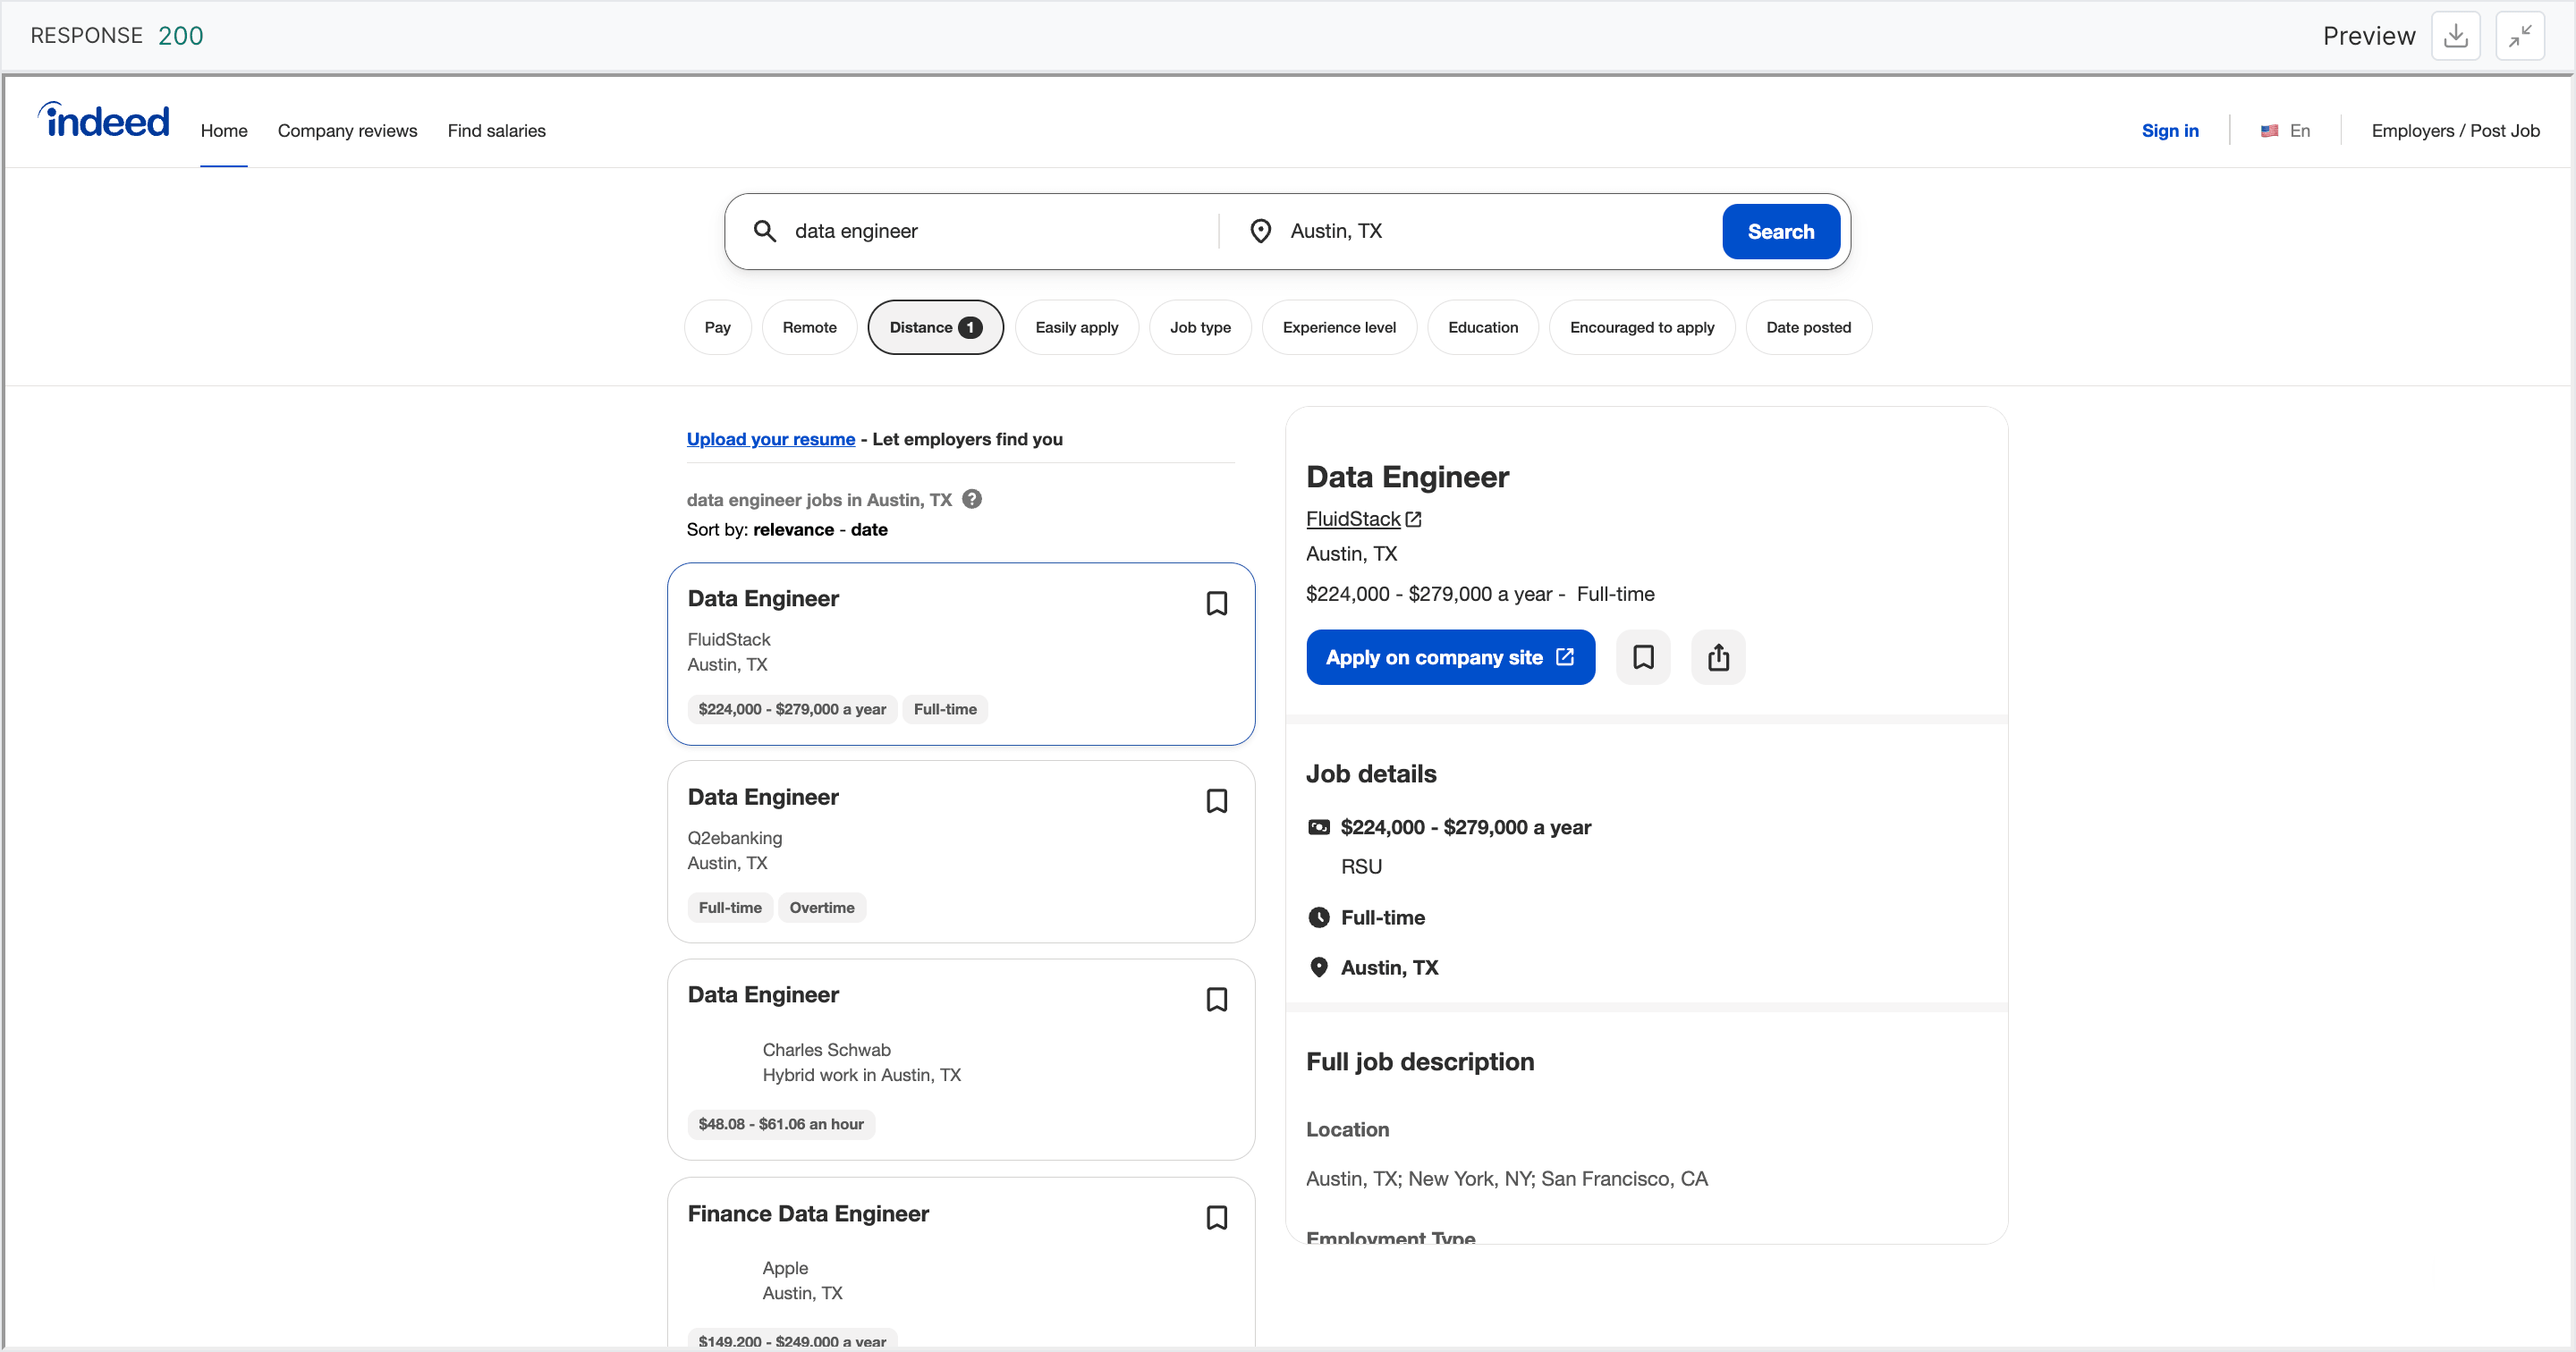
Les autres produits gérés de Bright Data gèrent aussi l’IP et l’empreinte :
- Browser API. Un vrai navigateur Chrome que vous contrôlez via Playwright, Puppeteer ou Selenium, avec le proxy et l’empreinte gérés pour chaque session.
- Serveur MCP. Recherche web et scraping de pages pour les agents IA. Lors des tests, ses requêtes de page portaient une empreinte TLS Chrome, comme un vrai navigateur.
- Web Scraper API. Des scrapers prêts à l’emploi qui renvoient des données structurées de sites populaires, comme Amazon et Google Maps.
Votre volume de requêtes influe aussi sur le choix. Pour les petites tâches ou occasionnelles, une API facturée par requête coûte souvent moins cher que le temps d’ingénierie nécessaire pour configurer des proxys pour chaque site. À volume élevé, les proxys adaptés à chaque site donnent généralement le coût le plus bas par requête réussie, et un seul compte Bright Data couvre les deux options. Utilisez les produits gérés lorsqu’un site change sa gestion des bots plus souvent que vous ne voulez mettre à jour votre client.
Comment vérifier l’approvisionnement d’un fournisseur de proxys résidentiels
Deux démantèlements en 2026 ont donné aux acheteurs de proxys une raison de s’interroger sur l’approvisionnement. Le groupe de renseignement sur les menaces de Google a perturbé 2 grands réseaux de proxys résidentiels et collaboré avec le FBI et Lumen sur le second. Google a rapporté que des acteurs malveillants utilisaient le premier réseau, et que de nombreuses marques de proxy revendaient le second sous leur propre nom.
Si vos proxys proviennent d’un réseau de ce type, vos requêtes peuvent partager des IPs de sortie avec du trafic de fraude et d’attaque. Le réseau peut aussi cesser de fonctionner sans préavis lors d’un démantèlement. Posez 4 questions à un fournisseur résidentiel, et attendez un document public pour chaque réponse :
- Le fournisseur exploite-t-il son propre réseau pair, et comment les propriétaires d’appareils donnent-ils ou retirent-ils leur consentement ? Bright Data exploite son propre réseau pair d’appareils ayant donné leur consentement. Ses normes d’approvisionnement exigent un écran de consentement clair dans les applications partenaires, un avantage pour le consentement, et un retrait possible à tout moment.
- Le fournisseur vérifie-t-il ses propres clients ? La politique d’accès au réseau résidentiel de Bright Data exige une vérification KYC (connaissance du client) avant l’accès résidentiel.
- Quels usages le réseau prend-il en charge, et quels types d’abus bloque-t-il ? La politique d’utilisation acceptable de Bright Data définit les usages pris en charge et interdit les abus, comme la création de faux comptes ou la collecte de données nécessitant une connexion.
- Quels audits de sécurité indépendants pouvez-vous consulter ? La documentation de sécurité de Bright Data liste ses certifications et rapports d’audit actuels, comme ISO/IEC 27001 et SOC 2.
Envoyez les mêmes 4 questions à chaque fournisseur que vous comparez.
Réflexions finales
Le type de proxy que vous choisissez définit le réseau qu’un site voit. Lorsqu’un blocage provient de l’empreinte de votre client, corrigez le client ou envoyez la requête à l’API Web Unlocker. Utilisez le type le moins cher que chaque site accepte, activez la compression, jugez le choix par coût par requête réussie, et retestez à mesure que les sites changent. Avant d’acheter des IPs résidentielles, demandez comment le fournisseur obtient le consentement et vérifie les clients, des questions auxquelles les documents publics de Bright Data répondent. Exécutez proxy_check.py sur votre proxy actuel, puis testez les types de proxy de Bright Data sur votre site cible le plus difficile.
FAQ
Quels sont les types de proxy ?
Par source d’IP, les principaux types de proxy sont datacenter, ISP, résidentiel et mobile. Les IPs datacenter appartiennent à des sociétés d’hébergement, et les IPs ISP sont enregistrées par un FAI mais hébergées dans des datacenters. Les IPs résidentielles et mobiles proviennent de réseaux haut débit domestiques et mobiles. Les proxys sont aussi regroupés par protocole et type de session.
Quel type de proxy dois-je utiliser ?
Utilisez le type le moins cher qu’un site accepte, et jugez-le par coût par requête réussie. Les proxys datacenter conviennent aux sites sans gestion des bots, et les proxys ISP conviennent aux sessions longues. Les proxys résidentiels conviennent aux sites avec gestion des bots et données au niveau de la ville. Pour un contenu spécifique à l’opérateur, ciblez l’ASN d’un opérateur sur des IPs résidentielles.
Qu’est-ce qui est mieux, un proxy ISP ou résidentiel ?
Chaque type convient à des tâches différentes. Les proxys ISP utilisent des IPs enregistrées par un FAI sur des serveurs de datacenter, donc ils sont rapides, et une IP ISP dédiée reste fixe. Les proxys résidentiels acheminent le trafic via de vrais appareils domestiques et mobiles, et l’IP tourne par défaut. Choisissez ISP pour les sessions longues et résidentiel pour la rotation entre emplacements.
Les proxys résidentiels peuvent-ils être détectés ?
Les IPs résidentielles passent généralement une vérification ASN, car la recherche montre un réseau grand public. La détection vient surtout d’autres signaux, comme l’empreinte TLS, les en-têtes et le comportement. Utilisez des IPs résidentielles avec un client qui imite un navigateur, ou utilisez l’API Web Unlocker de Bright Data.
Les proxys résidentiels sont-ils illégaux ?
Non, le proxy seul n’est pas illégal. Les questions juridiques sont de savoir si les propriétaires d’appareils ont consenti, quelles données vous collectez, et comment vous les collectez. Choisissez un fournisseur qui vérifie le consentement des appareils et ses propres clients, et vérifiez les lois sur la confidentialité et les conditions du site qui s’appliquent à vos données.